TECHNOZONPROJECT
Стеша-вартова зі щитом на тлі нічного Києва

ANDROID TV / WINDOWS x64

TV Box Guard

Перевірка Android TV через ADB за відомими ознаками бекдорів і ботнетів.

Перевірте приставку з комп’ютера. TV Box Guard покаже, який пакет, файл чи мережева адреса збіглися із записом у базі, та збереже звіт.

01 / ADB

Як перевірити приставку

  1. Увімкніть налагодження на приставці та під’єднайте її через USB або Wi-Fi. На екрані телевізора дозвольте підключення з цього комп’ютера.
  2. Відкрийте TV Box Guard, запустіть пошук приставок і виберіть свій пристрій. Для бездротового налагодження можна створити пару за кодом.
  3. Запустіть перевірку. Рядок стану показує її перебіг. Відкрийте звіт, щоб переглянути збіги, їхні джерела та пропущені перевірки.

02 / TV BOX GUARD

Як читати результат

Сканер звіряє хеші APK, назви пакетів і процесів, відомі шляхи, домени та IP. База містить 1 315 записів, зокрема безпечний демонстраційний зразок. Серед сімейств є XCPE, BADBOX і Vo1d.

Збіг хешу вказує на конкретний файл. Домен чи IP у журналі потребує перевірки контексту. Звичайний ADB має обмежений доступ до прошивки, тому порожній звіт не гарантує, що пристрій чистий.

Щоб отримати свіжі індикатори, відкрийте каталог індикаторів і натисніть «Оновити базу». Програма перевіряє підпис TECHNOZON та зберігає базу для роботи без інтернету. Вміст приставки перевіряється локально.

Вимкнення та видалення

Дія стосується вибраного пакета профілю 0 і потребує окремого підтвердження. Вимкнення системного компонента може порушити роботу приставки. Під час видалення можна втратити дані застосунку, а вбудований у прошивку APK залишиться в системному образі.
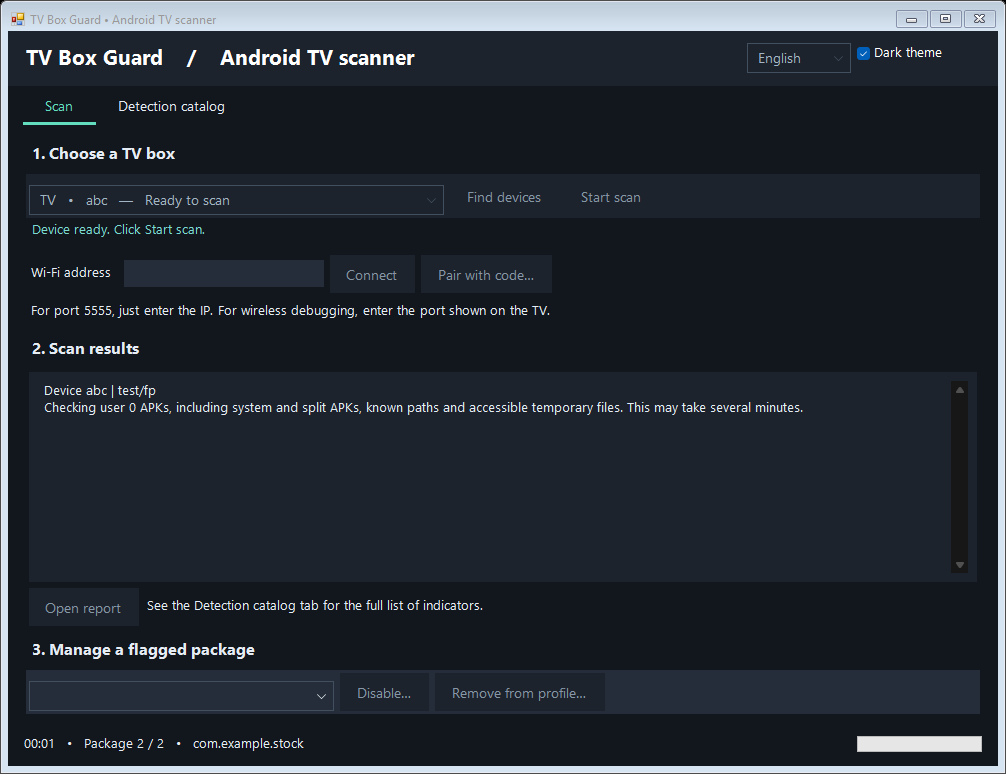
Вікно TV Box Guard під час перевірки

03 / VIRUSTOTAL

Чому VirusTotal показує попередження

4 листопада 2026 року 6 із 64 рушіїв VirusTotal позначили файл TV Box Guard 1.0.4 для Windows як підозрілий. За результатами нашої перевірки ми вважаємо ці спрацювання хибними. Наприклад, позначка SentinelOne «Static AI - Suspicious PE» означає, що модель визнала файл підозрілим за його ознаками. Конкретного вірусу в цій позначці не названо.

Відкрити актуальний звіт VirusTotal ↗

Що ми перевірили

Коли ви запускаєте пошук приставок, Guard шукає пристрої в локальній мережі через Android Debug Bridge (ADB). Ми звірили вбудований adb.exe і три його бібліотеки: усі чотири файли побайтно збігаються з файлами з Android SDK Platform-Tools від Google. Сам Guard не має цифрового підпису Windows. Ми не знаємо, які саме ознаки вплинули на оцінку кожного рушія.

Що ми надіслали на перегляд

Ми надіслали запити на перегляд усіх шести спрацювань: вказали SHA-256 збірки, позначки рушіїв, посилання на EXE та звіт VirusTotal і пояснили, навіщо програмі ADB. Elastic зареєстрував звернення. Перший лист до SentinelOne було відхилено; ми запитали, як іще можна подати зразок. Підтвердження, що всі шість попереджень знято, поки немає.

Щоб переконатися, що ви завантажили саме перевірену збірку, порівняйте SHA-256 файлу зі значенням нижче.